Routez avec une règle claire
CertiLead renvoie à votre CRM un verdict lisible sur les contrôles effectués sur la preuve
Contrôlez le jeton au moment qui compte : juste avant chaque tentative, avec un verdict à jour et une trace exploitable.
Avant l’appel, CertiLead contrôle trois points essentiels : existe-t-il une preuve exploitable, votre entreprise figure-t-elle parmi les destinataires désignés, et le téléphone reçu correspond-il au consentement recueilli ? Ces contrôles de preuve ne remplacent pas les autres règles applicables à l’appel.
CertiLead renvoie à votre CRM un verdict lisible sur les contrôles effectués sur la preuve
Votre SIREN vérifié est comparé aux professionnels effectivement désignés lors du recueil. Pas à une raison sociale approximative ou à une simple déclaration du fournisseur.
L'historique et le relevé PDF documentent ce qui était connu avant la tentative d'appel.
Dans la configuration actuelle, une vérification facturée ouvre jusqu'à neuf re-vérifications gratuites du même jeton, au même niveau, jusqu'à l'expiration du consentement. Une relance à J+1 ou J+7 peut ainsi tenir compte d'un retrait intervenu entre-temps.
Chaque passage laisse sa propre trace. Le rang de la relance, sa date et son verdict rejoignent l'historique du compte.
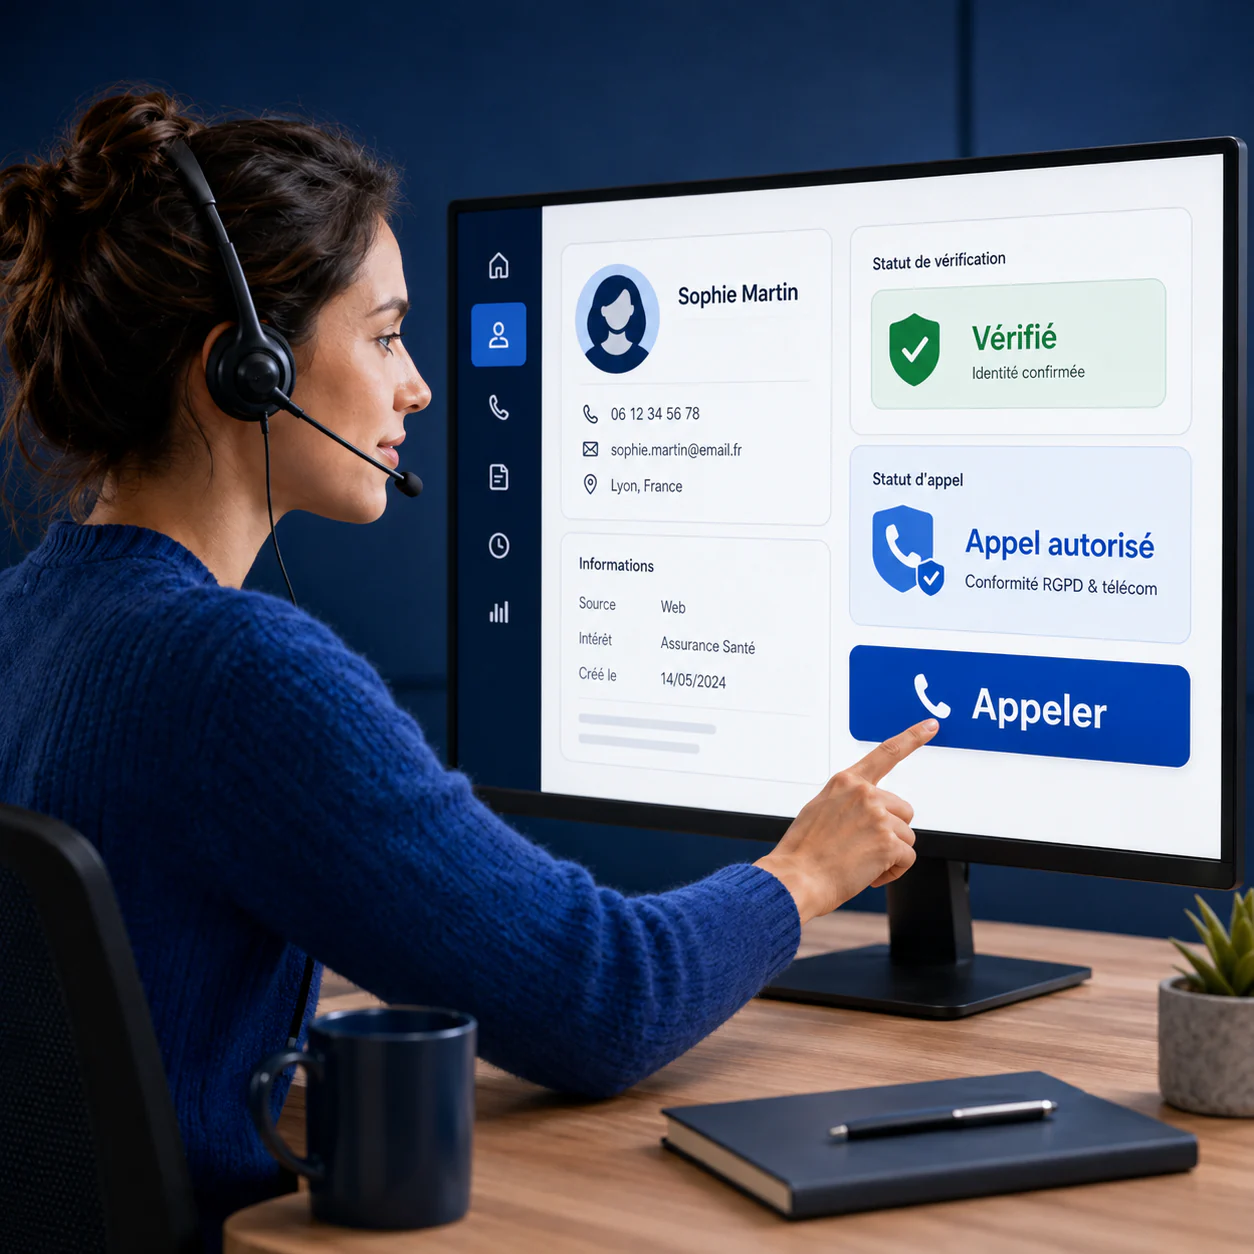
Après le contrôle
client_ref renvoyé tel quel pour retrouver votre fiche CRMEmpreinte du contenu, chaîne séquentielle et inclusion Merkle sont recalculées quand elles sont disponibles.
proof_statusActif, expiré, retiré ou révoqué : son état est recalculé au moment du contrôle.
consent_statusUne correspondance positive n'est rendue que si votre SIREN figure dans la liste des destinataires. Une exclusion certaine rend le verdict non exploitable.
recipient_matchCertiLead compare l’e-mail ou le téléphone fourni aux identifiants de la preuve : VOPRF pour les nouvelles preuves, HMAC pour les anciennes.
identity_checkedOuvrez votre espace acheteur, contrôlez le jeton reçu et branchez les changements de statut à votre file d'appel.